Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Death Star
Top-Angebote
Produkte zum Begriff Death Star:
-
Blake, Olivie: Masters of DeathMasters of Death , From the internationally bestselling author of The Atlas Six, Masters of Death is a queer, page-turning fantasy bursting with Olivie Blake's signature sharp wit, stunning prose and unforgettable characters. 'Olivie Blake is a mind-blowing talent' - Chloe Gong, author of These Violent Delights This book is about an estate agent. Only she's a vampire, the house on sale is haunted, and its ghost was murdered. When Viola Marek hires Fox D'Mora to deal with a ghost-infested mansion, she expects a competent medium. But unbeknownst to Viola, Fox is not a medium at all. He's a fraud - and the godson of Death. As the mystery of the mansion unfolds, Viola and Fox are drawn into an unlikely quest that neither wants nor expects. They'll need the help of a demonic personal trainer, a steadfast reaper, and an angel with her own secrets. It transpires that an inconvenient dead body and a lost love are intrinsically linked. Can this coalition of unwilling allies solve this conundrum and un-haunt a house - by winning a devious immortal game? This edition features beautiful interior illustrations from Little Chmura. 'A meditation on romance and mortality, with the most satisfying ending imaginable' - SFX Readers love Masters of Death: 'Olivie Blake has so easily become one of my favorite authors' 'I love the philosophy that always threads through Olivie Blake's books' 'Honestly? I'm speechless' 'Simply brilliant' 'I'm so sad I won't be able to read this for the first time again' 'Olivie Blake does it again!' , > , Erscheinungsjahr: 20230817, Produktform: Leinen, Autoren: Blake, Olivie, Seitenzahl/Blattzahl: 416, Themenüberschrift: FICTION / Fantasy / General, Keyword: Halloween book; spooky; horror books; ghost stories; vampires; magic; haunted; supernatural; ghosts; curses; gothic; angels; demons; LGBT; gay romance; bisexual; found family; grim reaper; psychic; gods, Fachschema: Amerikanische Belletristik / Fantasy~Chicago~Englische Bücher / Belletristik / Fantasy~Horror / Romane, Erzählungen, Heftromane~Homosexualität (LGBTQ) / Roman, Erzählung, Fachkategorie: Horrorliteratur und Übernatürliches, Interesse Alter: Bezug zu Schwulen & Lesben, Imprint-Titels: Tor Books, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Fantasy (Romance, Dark Romance), Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Pan Macmillan, Länge: 237, Breite: 156, Höhe: 37, Gewicht: 638, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: Gesamtkatalog, Katalog: internationale Titel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover,21,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Star Wars Death Star Jigsaw Puzzle and TriviaEntdecken Sie Das Star Wars Death Star Puzzle Mit Spannenden Trivia-fragen. Ideal Für Fans Und Puzzle-liebhaber, Bietet Es Herausfordernden Spielspaß Und Fördert Das Wissen Über Das Star Wars Universum. Perfekt Für Gesellige Abende Oder Als Geschenk...30,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Death Star:
-
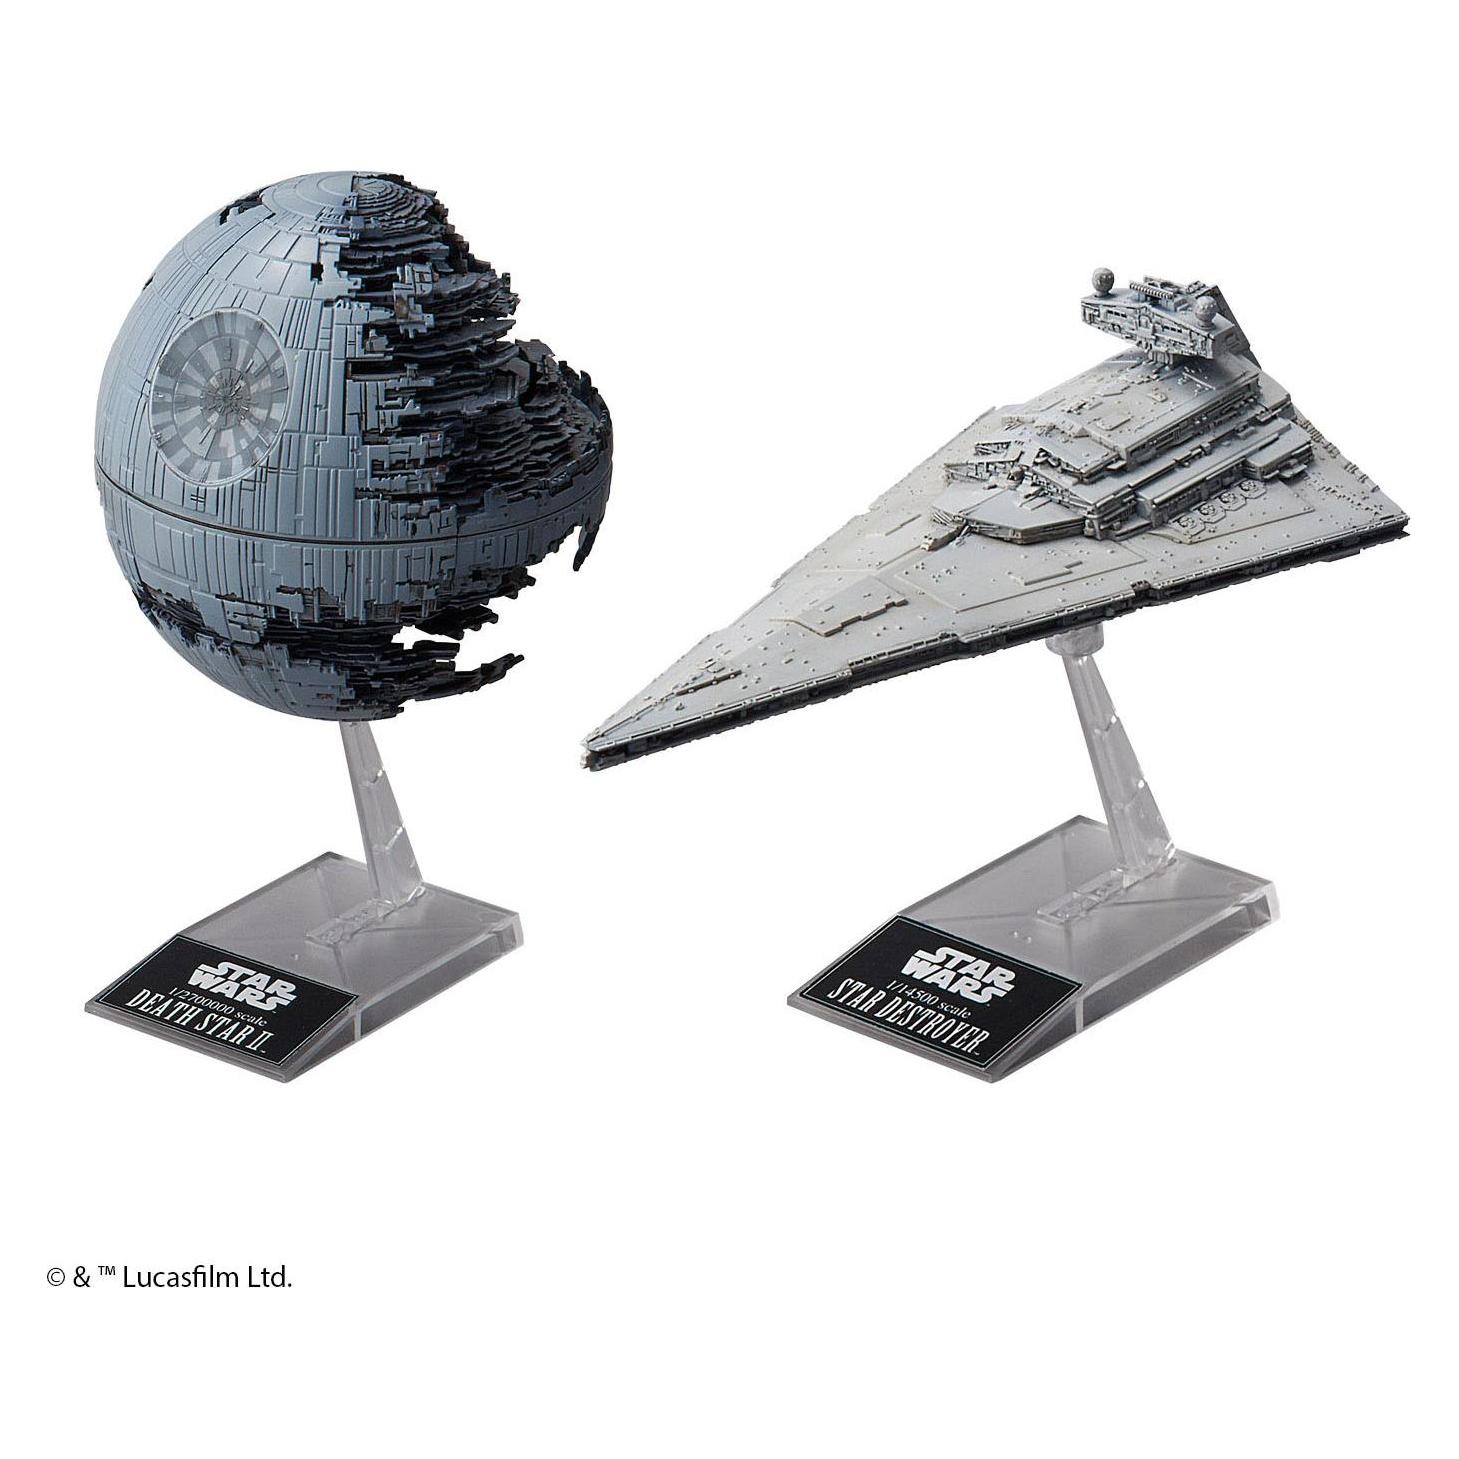
Revell Death Star II + Imperial Star DestroyerEin Bausatz mit zwei der mächtigsten Waffen im Arsenal des Imperiums: Der Todesstern ist unbestreitbar die mächtigste Waffe des Imperiums. Die kugelförmige Kampfstation hat einen Durchmesser von 900 Kilometern und kann mit einem Schuss ganze Planeten zerstören. Selbst die gewaltigen 1.600 Meter langen imperialen Sternenzerstörer sehen dagegen wie eine winzige Kreatur aus. Hauptmerkmale: - Massstab: 1:2.700.000 - Bauart: Montagesatz - Ursprünglicher Modellname: Death Star II + Imperial Star Destroyer - Empfohlenes Geschlecht: Männlich - Material: Kunststoff - Themenwelt: Star Wars - Empfohlenes Fähigkeitslevel: 5 - Bewegliche Teile: Ja - Produktfarbe: Grau - Länderversion: USA - Zertifizierung: CE - Lieferumfang: Ausstellungsständer für Modelle: Ja - Aufkleber enthalten: Ja - Sicherheitswarnung: Nicht für Kinder von 0-3 Jahren: Ja - Nur für den häuslichen Gebrauch: Ja - Logistische Daten: Ursprungsland: Deutschland.25,17 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Blake, Olivie: Masters of DeathMasters of Death , From the internationally bestselling author of The Atlas Six, Masters of Death is a queer, page-turning fantasy bursting with Olivie Blake's signature sharp wit, stunning prose and unforgettable characters. 'Olivie Blake is a mind-blowing talent' - Chloe Gong, author of These Violent Delights This book is about an estate agent. Only she's a vampire, the house on sale is haunted, and its ghost was murdered. When Viola Marek hires Fox D'Mora to deal with a ghost-infested mansion, she expects a competent medium. But unbeknownst to Viola, Fox is not a medium at all. He's a fraud - and the godson of Death. As the mystery of the mansion unfolds, Viola and Fox are drawn into an unlikely quest that neither wants nor expects. They'll need the help of a demonic personal trainer, a steadfast reaper, and an angel with her own secrets. It transpires that an inconvenient dead body and a lost love are intrinsically linked. Can this coalition of unwilling allies solve this conundrum and un-haunt a house - by winning a devious immortal game? This edition features beautiful interior illustrations from Little Chmura. 'A meditation on romance and mortality, with the most satisfying ending imaginable' - SFX Readers love Masters of Death: 'Olivie Blake has so easily become one of my favorite authors' 'I love the philosophy that always threads through Olivie Blake's books' 'Honestly? I'm speechless' 'Simply brilliant' 'I'm so sad I won't be able to read this for the first time again' 'Olivie Blake does it again!' , > , Erscheinungsjahr: 20230817, Produktform: Leinen, Autoren: Blake, Olivie, Seitenzahl/Blattzahl: 416, Themenüberschrift: FICTION / Fantasy / General, Keyword: Halloween book; spooky; horror books; ghost stories; vampires; magic; haunted; supernatural; ghosts; curses; gothic; angels; demons; LGBT; gay romance; bisexual; found family; grim reaper; psychic; gods, Fachschema: Amerikanische Belletristik / Fantasy~Chicago~Englische Bücher / Belletristik / Fantasy~Horror / Romane, Erzählungen, Heftromane~Homosexualität (LGBTQ) / Roman, Erzählung, Fachkategorie: Horrorliteratur und Übernatürliches, Interesse Alter: Bezug zu Schwulen & Lesben, Imprint-Titels: Tor Books, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Fantasy (Romance, Dark Romance), Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Pan Macmillan, Länge: 237, Breite: 156, Höhe: 37, Gewicht: 638, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: Gesamtkatalog, Katalog: internationale Titel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover,21,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Death Star
-
Star Wars Death Star Jigsaw Puzzle and TriviaEntdecken Sie Das Star Wars Death Star Puzzle Mit Spannenden Trivia-fragen. Ideal Für Fans Und Puzzle-liebhaber, Bietet Es Herausfordernden Spielspaß Und Fördert Das Wissen Über Das Star Wars Universum. Perfekt Für Gesellige Abende Oder Als Geschenk...30,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.